機密情報を「無価値化」し、漏洩リスクを根本から排除
IrvineTokenizer
クラウド型トークナイゼーション・ソリューション
既存システムへの影響を最小限に抑える、高信頼トークナイゼーション・ソリューション
IrvineTokenizerは、個人情報やクレジットカード情報などの機密データを無価値なトークン文字列へ変換・非保持化します。分離された堅牢なネットワーク環境と多重暗号化技術により、企業のセキュリティレベルを飛躍的に向上させます。
導入の背景と企業が抱える課題
急増するセキュリティ脅威と
規制強化への対応
サイバー攻撃や内部不正による機密情報の漏洩は、企業の事業継続を脅かす重大なリスクです。統計によると、不正アクセス等による被害件数・被害総額は過去10年で5倍に増加しており、企業にはこれまで以上に高度な情報保護対策が求められています。
このようなお悩みはありませんか?
-
機密情報の保護強化
保存している個人情報や機密データを、サイバー攻撃や組織内部の不正アクセスから確実に守りたい。
-
クラウドセキュリティ向上
クラウド環境で運用・管理しているデータのセキュリティレベルを大幅に向上させたい。
-
PCI DSS 4.0への適合
2025年4月からの新要件に対応し、クレジットカード情報の非保持化を実現したい。
-
監査範囲の縮小
PCI DSSの審査対象範囲(スコープ)を縮小し、監査コストや運用負担を軽減したい。
-
暗号化基盤の一元管理
環境やシステムごとに個別に実施している暗号化サービスを統合し、集中管理したい。
-
処理性能・ログ管理
暗号化処理に伴うレスポンス低下を防ぎ、アクセス履歴や操作ログを正確に記録・追跡したい。
IrvineTokenizerによる解決策と仕組み
トークナイズ(Tokenize)とデトークナイズ(Detokenize)
IrvineTokenizerは、機密データを価値のない情報に変換してシステム内から実データを排除(非保持化)するソリューションです。 データ自体を無価値化して保管するため、万が一データベースが攻撃を受けてデータが流出した場合でも、トークンから元の機密情報が復元されることはなく、情報漏洩被害を防止します。
トークナイズ(無価値化)
クレジットカード番号や個人情報などの機密情報を、意味を持たない無価値な文字列(トークン)に変換する処理です。社内システムにはトークンのみを保存し、実データを非保持化します。
デトークナイズ(復元)
トークン化された無価値な文字列を、厳格な権限と複数の鍵が揃った正規の処理においてのみ、元の正しい状態に復元する処理です。
IrvineTokenizerの主要機能とセキュリティ構造
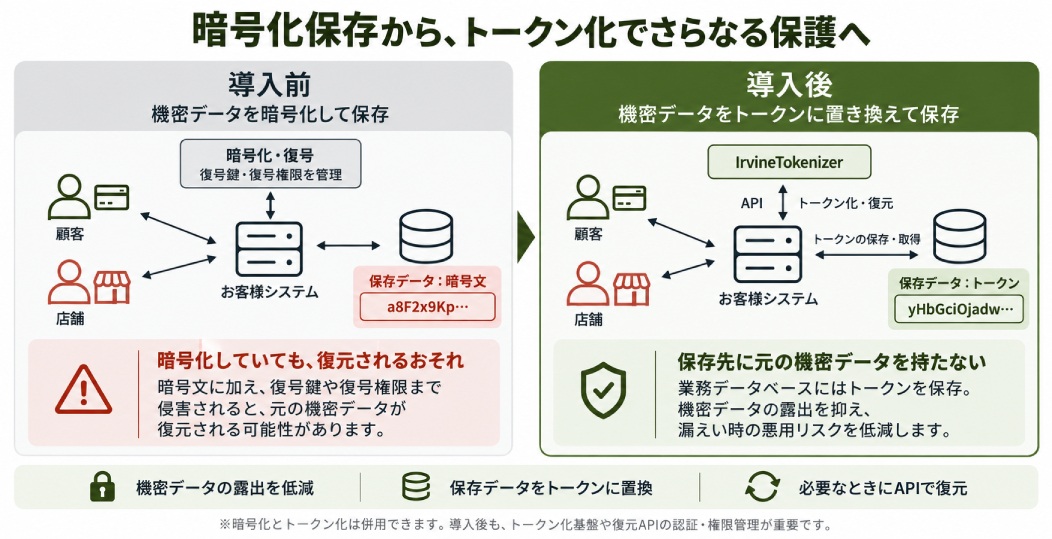
既存システムへの影響を最小化し、最高水準の分離管理を実現
- アプライアンスサーバを持たないクラウドソリューション: ハードウェアなどを新たに導入する必要はありません
- 多重暗号化通信: 電文の受け渡しごとに異なる鍵を用い、盗聴や改ざんを完全に遮断
- データ非永続化設計: トランザクション完了後、AWS環境内に実データやTokenを一切永続保存しません
導入までの流れ
ご相談から運用開始まで、専門スタッフによる一貫したサポート体制を提供します。
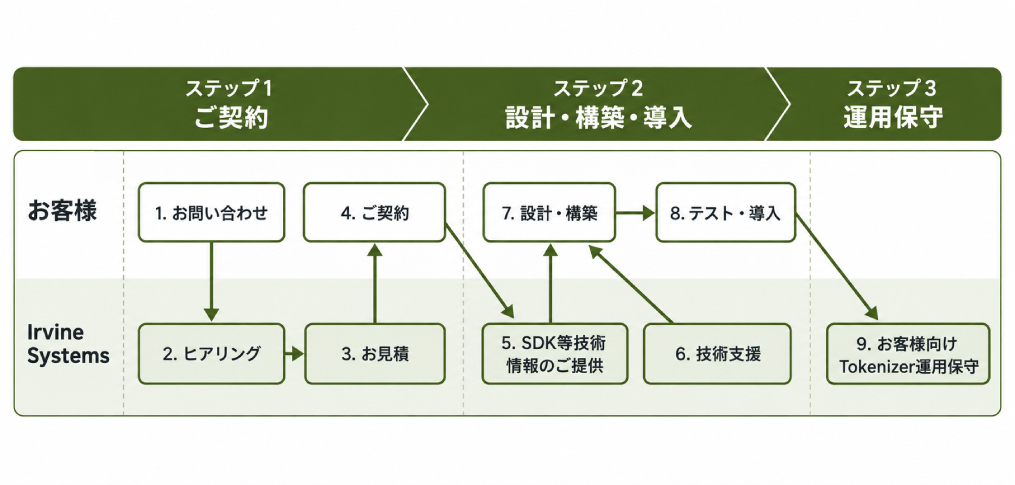
- お問い合わせ
Webフォームより導入のご相談を受け付けます。 - ヒアリング
現在のシステム環境や要件をお伺いします。 - お見積り
トランザクション数や容量に応じた見積を提示。 - ご契約
契約締結(契約単位は1年となります)。
- 技術情報のご提供
組み込み用SDKおよび詳細ドキュメントを提供。 - 設計・構築
お客様システム側での組み込み・連携設計を実施。 - テスト・導入
接続テストを経て本番導入(技術支援オプション有)。
- 運用保守支援
導入後のTokenizer運用保守、メール等による問い合わせ対応を迅速に実施します。 - 監視・ログ管理
安全な稼働状況の維持とログトラッキングをサポート。


